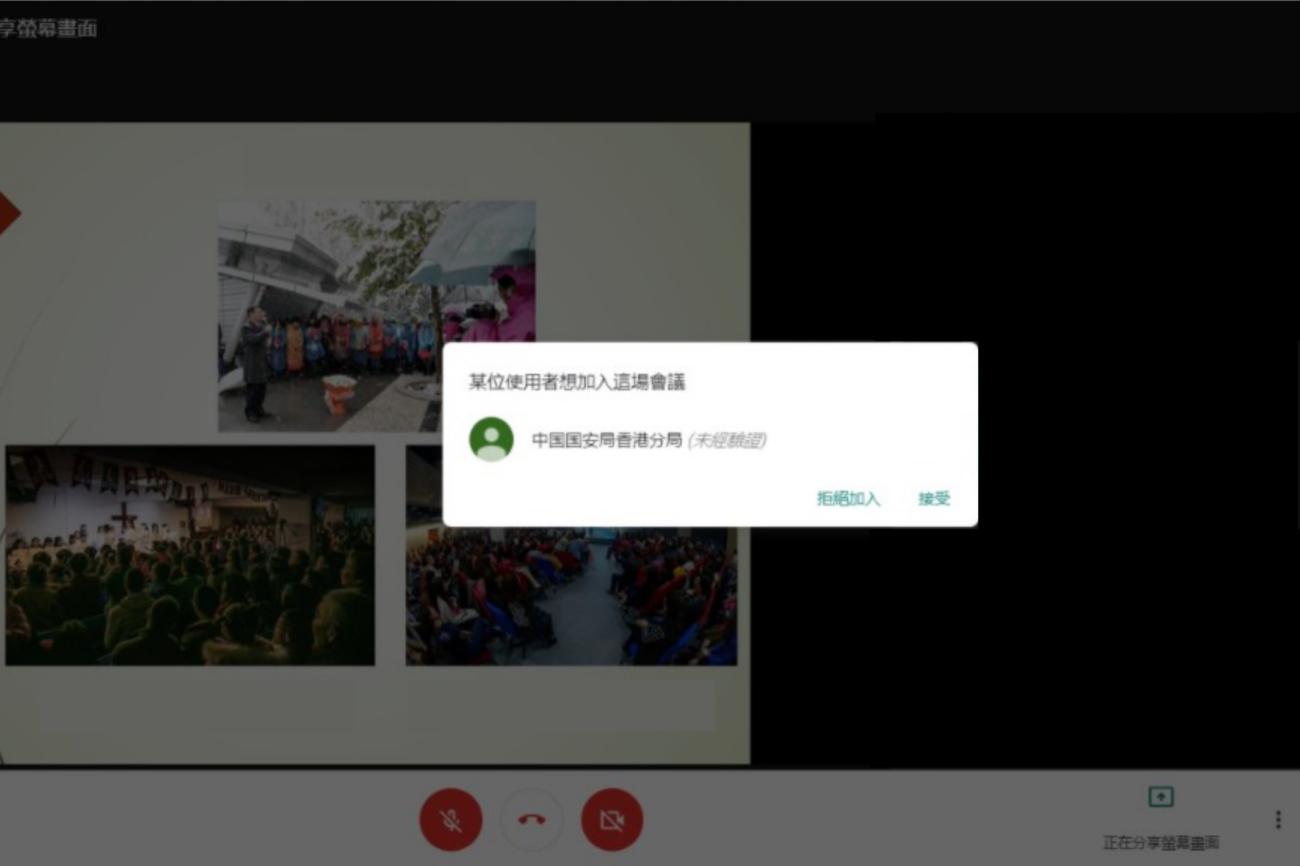
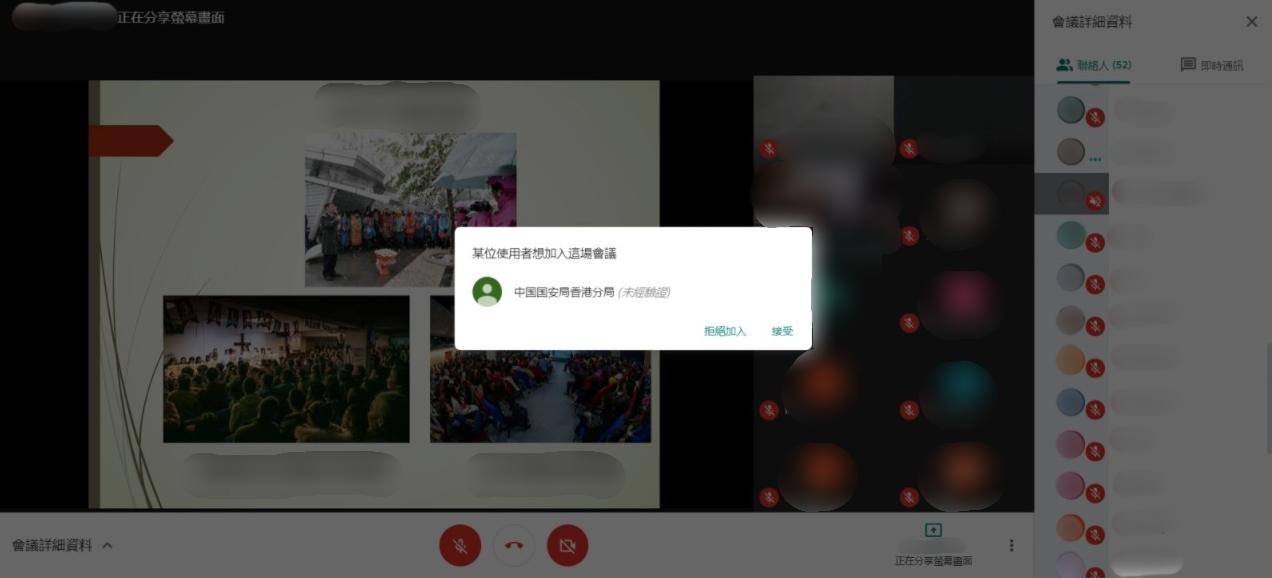
【时代论坛讯】中华基督教会屯门堂于八月三十日,透过网上视像通讯软件Google Meet举办第三讲「红旗下十架的历史变迁」讲座,邀请讲员谈及近代中国教会在政治局势下的变化。不过,当日讲座分别有三个自称国安及政府人员的用户要求加入。讲员最终顺利完成讲课部份,惟在问答环节,该堂堂主任陈勉宜牧师先告知参加者有上述事情发生,发言时多次被移离视像会议,最后教牧同工宣布须中止聚会。陈勉宜猜测,有「五毛」或支持中国政府的人士骚扰聚会。香港科技大学副教授兼高级顾问黄岳永提醒,Google Meet是较新的软件,有可能不太稳定,建议教会使用一些付费会议软件,如出现什么状况也可向软件公司追究。香港浸会大学计算机科学系讲师邱祖淇则提醒,使用Google Meet时,大家需要好好保护个人电邮帐户安全。
陈勉宜接受本报电话访问时表示,是次讲座约有五十人参与,全部都须经主持、管理会议室的教会同工核实批准,才能进入是次视像会议室。讲座其间有几个显示为未经验证的「中国国安局香港分局」、「中国国家安全」、「Shenzhengovernment」(深圳政府)的用户要求参与,负责同工拒绝他们加入。讲座随后顺利举行,但在最后半小时的问答环节,陈勉宜首先向参加者报告上述情况。发言不足十句话,他突然被移离会议室。
随后,陈勉宜成功再次进入会议室,并表示会议室内可能有「国安朋友」,他说:「我们是正当的教会聚会,请你们尊重信仰和尊重教会。」他亦讲述一些福音内容,其后则再被移离会议室。他随即再进入,但又再被移除,这情况重复了约十次。陈勉宜转用太太电话加入会议室,又再被移除。几位负责主持的同工和讲者亦被移离会议室。当主持同工能再进入会议室,他们就宣布聚会因被骚扰而中止。
对于是次聚会是否被中国政府国安人员介入,陈勉宜认为机会是「一半一半」,猜测亦可能是「五毛」(泛指受雇发表有利内地的网络评论员)或热心支持中国政府的人士所为,因他留意到「中国国安局香港分局」与驻港国安公署(全名:中央人民政府驻香港特别行政区维护国家安全公署)的官方名称不同;深圳政府亦应不会用英文名称。
陈勉宜表示,早前因担心另一视像程式Zoom会外泄参与者资料,教会已转用Google Meet。教会已注册中小企Google帐户,而教会同工和他都是使用同一教会Google帐户登入。他们亦已就是次事件上报Google Meet,并将会在下周第四讲讲座前请教保安专家,加强保密措施;对比以往多堂讲座都使用同一条连结,第四讲会开设新连结。
「红旗下十架的历史变迁」讲座有四讲,由八月十六日开始,连续四个周日下午二时至四时在Google Meet进行,主要谈及近代中国教会与政权、政党的关系变化,希望弟兄姊妹以史借鑑,反思今日教会前路。讲座欢迎该会会友及屯门区教会信徒参加。在八月三十日刚举行的第三讲,主题为改革开放后政教关系的剧变。
 (受访者提供图片)
黄岳永建议教会使用付费会议软件
科大黄岳永教授接受本报访问时提到,大部份行内人士皆认为Google Meet较新,故有可能不太稳定。有关参加者被移除的情况,黄岳永指「被踢」的原因有很多,可以是网络断线、被会议主持人移除,「Google Meet是beta software(测试版软件),(被踢)可能是漏洞也不奇怪。」
近期大部份的教会也会使用网上会议软件,黄岳永建议教会使用一些付费的会议软件,如出现什么状况也可向软件公司追究;另外,他也提醒教会可因应不同网上聚会的性质,作不同的设定,如点齐参与人数及人名后把会议室上锁、设定指定的使用者才可进入会议,也可以FB直播会议以减少进入会议室的人数。
有不少人因Zoom有中资背景,担心该软件的安全性较低。黄岳永指出很多人都不知道Zoom.us和Zoom.cn是有分别,而大部份人使用的免费版是Zoom.cn,他笑言,人们可自行判断安全与否。他另外提到,Zoom作为一间大型的上巿公司,若真的爆出把资料卖给第三方必会影响公司,「他会否冒险?这个险又会否在香港这个小的地方发生?」他认为使用Zoom时,只要是使用付费版、不用Facebook或gmail的帐户登记,在技术层面他认为Zoom有足够安全。
早前,Zoom也宣布将会停止向中国用户直销,黄岳永指这反映了其取态。不过他也补充,「任何在中国注册的公司,国家是可以取其hard disk(硬盘)中的资料」,但美国政府取得法庭文件后,也可取得美国公司的资料。
邱祖淇:保护个人电邮帐户十分重要
香港浸会大学计算机科学系讲师邱祖淇则认为,Google Meet目前提供的服务较基本,出现的问题相对较少,因此是一个安全的软件,但使用者需要好好保护个人电邮帐户安全。
邱祖淇解释,Google Meet除了会议主持人外,其他人是不能移除参与者;而参与者须以电邮登入,并自订参与的名称进内,主持人只是会见到其用户名称,但不会知道对方的电邮。他提到,Google Meet可设定只开放予某些电邮帐户进内,这个做法是较安全,可是有关功能只适用于Google提供服务的电邮地址。
虽然只让指定电邮帐户进入会议是较安全的做法,但邱祖淇表示亦要留意那些帐户有否被入侵。如帐户本身已被入侵,骇客便可以该帐号进入会议,再作不同的行动,「因此(这个情况)问题不在Google Meet,可能是个人的保安漏洞,才引致有人以此渠道进Google Meet然后『搞事』。」故此他提醒,小心保护个人的电邮帐户是十分重要,具体保安做法包括可设定双重认证码、更新密码等。
此外,邱祖淇建议教会每次聚会都使用新的会议连结,原因是旧的连结有可能被散布开去,愈多人知道连结,安全风险也会增加。加上会议若没有限制参加者的电邮帐号,单靠参加者名称便让其进内,风险更高。「若没有较严谨的核实,会议的连结被散布出去,继续用旧的连结,如有其他外人也知道会较为危险」。
(9月2日晚上新增邱祖淇访问内容)